O futuro da segurança de dispositivos traz uma mudança importante: em vez de instalar uma barreira fixa no sistema, passamos a verificar de forma contínua e por meio de criptografia cada parte do hardware, do firmware e do software. Em uma rede digital tão conectada, proteger um aparelho não significa apenas bloquear um arquivo malicioso antes que ele seja aberto. Também é preciso confirmar, a todo momento, que o computador, celular ou sensor continua íntegro, verdadeiro e sem alterações feitas durante a fabricação ou a entrega.
Essa mudança também altera a forma como lidamos com os equipamentos do dia a dia. Nossos aparelhos guardam dinheiro, conversas privadas, segredos de empresas e informações médicas. Em vez de depender apenas de respostas depois de um ataque, o dispositivo precisa funcionar como uma base de confiança criptográfica. Cada camada de comunicação deve ser conferida em tempo real por sistemas inteligentes que se ajustam à situação.
Como a segurança de dispositivos protege nossas vidas digitais
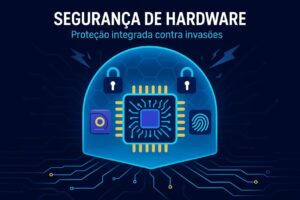
A segurança do dispositivo é a última e mais forte barreira de proteção da nossa identidade digital. Quando um criminoso consegue acesso físico ou lógico a um equipamento, as defesas da rede podem deixar de funcionar. Proteger o aparelho desde a base, usando chips criptográficos dedicados e separação de processos em ambientes de execução confiável (TEE), ajuda a impedir o roubo de dados mesmo em conexões abertas ou redes públicas invadidas.
Além de proteger os arquivos armazenados, a segurança dos dispositivos protege dados de acesso importantes. Ferramentas atuais, como um gerenciador de senhas ligado a cofres criptografados e chaves de hardware, mantêm as senhas principais longe de programas espiões. Esse cuidado ajuda a proteger as pessoas contra extorsão, roubo de dinheiro em contas bancárias e perda do patrimônio digital criado ao longo dos anos.
Por que a segurança tradicional já não é suficiente?
Os modelos antigos de proteção usavam assinaturas de vírus e limites claros para as redes. O antivírus tradicional procurava arquivos com trechos de código já registrados em bancos de dados. Essa abordagem perdeu força diante de ameaças que mudam de forma e de ataques que atuam na memória, sem gravar arquivos no disco rígido. Como novas versões de ameaças surgem rapidamente, depender apenas de assinaturas já não funciona bem.
A perda dos limites físicos de empresas e residências também aumentou o problema. Com o trabalho remoto e o grande número de aparelhos conectados, a rede interna deixou de ser um espaço seguro por si só. Confiar em um aparelho apenas porque ele está conectado à rede local ou usa uma senha simples pode abrir caminho para invasões graves em poucos minutos.
Quais ameaças moldam a segurança dos dispositivos?
As ameaças atuais mudam com rapidez, geram muito dinheiro e contam com grupos bem organizados. Quadrilhas digitais trabalham de modo parecido com grandes empresas de software. Elas pesquisam novas falhas de hardware e tentam explorar vulnerabilidades de dia zero antes que os fabricantes tenham tempo de criar uma correção.
Esses ataques não atingem apenas grandes empresas. Pessoas comuns e serviços básicos também se tornaram alvos frequentes. Entender como os invasores agem ajuda a criar aparelhos capazes de resistir a ataques persistentes e difíceis de perceber.
Malware, ransomware e ataques sem arquivo
O ransomware continua sendo uma das ameaças mais destrutivas. Ele deixou de apenas bloquear dados e passou a usar esquemas de extorsão em várias etapas. Nesses ataques, criminosos bloqueiam arquivos importantes e também copiam documentos sigilosos. Depois, ameaçam divulgar esse material para pressionar a vítima, mesmo que os sistemas possam ser restaurados.
Os ataques sem arquivo (fileless malware) também dificultam a proteção tradicional. Em vez de salvar programas no armazenamento, o código malicioso coloca instruções diretamente na memória RAM ou usa ferramentas administrativas legítimas do sistema, como o PowerShell. Assim, uma invasão pode passar despercebida por soluções que observam apenas mudanças no disco rígido.
Phishing, roubo de identidade e engenharia social
Mesmo com criptografia de ponta a ponta, as pessoas continuam sendo alvo de ataques. As campanhas de phishing já não se resumem a mensagens genéricas cheias de erros. Com modelos avançados de inteligência artificial, criminosos criam textos personalizados, imitações de voz muito convincentes e mensagens que parecem vir de instituições reais. O objetivo é levar o usuário a liberar permissões perigosas.
O roubo de identidade feito por essas técnicas tenta contornar as proteções tradicionais por meio do furto de tokens de sessão e dados temporários de acesso. Quando o invasor convence a pessoa a aprovar uma entrada indevida, o ataque acontece por um canal legítimo. Por isso, o dispositivo precisa analisar de forma constante o contexto e o comportamento de quem o utiliza.
Como a inteligência artificial transforma a proteção digital?
A inteligência artificial e o aprendizado de máquina se tornaram ferramentas importantes para a segurança digital. A quantidade enorme de dados gerados a cada instante é grande demais para ser analisada e controlada apenas por pessoas.
Essas tecnologias funcionam como uma proteção que se adapta. Elas aprendem como um aparelho costuma funcionar e reagem quando percebem uma mudança estranha. Isso reduz o tempo de exposição e ajuda a controlar riscos em poucos segundos.
Detecção de ameaças em tempo real
Os sistemas atuais de proteção de dispositivos usam algoritmos de aprendizado de máquina treinados com bilhões de eventos registrados no mundo todo. Eles observam os processos enquanto são executados. Em vez de consultar apenas uma lista de ameaças conhecidas, a inteligência artificial analisa chamadas do sistema, padrões de tráfego e tentativas de obter mais permissões.
Esse acompanhamento contínuo permite parar ataques que mudam de comportamento. Se uma sequência de ações se parecer com uma rotina de criptografia não autorizada, comum em ataques de ransomware, o aparelho pode suspender o processo suspeito imediatamente. Dessa forma, os dados ficam protegidos antes que ocorram danos permanentes.
Análise preditiva e identificação de comportamentos anormais
A Análise de Comportamento de Usuários e Entidades (UEBA) cria um padrão de uso para pessoas, aplicativos e equipamentos. Uma mudança fora do normal, como uma grande transferência de arquivos durante a madrugada ou acessos vindos de uma região inesperada, pode gerar alertas automáticos.
A análise preditiva também ajuda a encontrar ataques antes que eles avancem. Ela junta vários sinais pequenos que, vistos em conjunto, podem revelar uma sequência de invasão. Com isso, o sistema pode separar partes da rede ou pedir uma nova confirmação de identidade antes que o criminoso alcance outros aparelhos.
Quais novas tecnologias protegem os dispositivos?
Os aparelhos atuais precisam de mais do que soluções instaladas apenas por software. A proteção mais avançada combina componentes eletrônicos seguros, novos padrões de criptografia e regras rígidas para o controle de identidades.
Com essas tecnologias, mesmo que o sistema operacional seja invadido por algum tempo, a base de proteção do aparelho pode continuar funcionando. Ela serve como um ponto seguro para recuperar o equipamento.
Arquitetura de confiança zero para validar cada acesso
O princípio da Confiança Zero (Zero Trust) é simples: nunca confiar automaticamente e sempre verificar. Nesse modelo, nenhum pedido de acesso é aceito de imediato. Isso vale para solicitações vindas da nuvem e também para processos executados no próprio aparelho.
A verificação considera vários dados: quem está fazendo o pedido, se o sistema está atualizado, se os certificados criptográficos são válidos e se o hardware está funcionando corretamente. Se o dispositivo não seguir as regras definidas pela empresa ou pelo usuário, o acesso a dados protegidos é bloqueado.
Autenticação multifator e passkeys
As senhas de texto estão sendo substituídas por recursos mais difíceis de interceptar. Padrões como o FIDO ajudaram a popularizar as passkeys. Elas usam um par de chaves criptográficas, guardado diretamente em chips próprios do aparelho.
Como não dependem de uma senha digitada, as passkeys reduzem os riscos de phishing e cópia de credenciais. O acesso pode ser liberado por impressão digital ou reconhecimento facial. A chave privada permanece no hardware protegido e não é enviada para servidores da internet.
Criptografia pós-quântica contra ameaças futuras
O avanço dos computadores quânticos pode tornar vulneráveis algoritmos de chave pública usados hoje, como RSA e curvas elípticas. No futuro, essas tecnologias poderão ser quebradas em pouco tempo. O risco de “coletar agora, decifrar depois” levou pesquisadores a criar métodos que resistam a computadores quânticos.
Padrões internacionais, como FIPS 203 (ML-KEM) e FIPS 204 (ML-DSA), definidos pelo NIST, começam a ser incorporados às redes e ao firmware de novos aparelhos. Equipamentos preparados para essa fase poderão proteger comunicações, chaves principais e atualizações assinadas durante toda a sua vida útil.
Como proteger celulares, computadores e dispositivos IoT?
Cada tipo de aparelho tem limites próprios de processamento, consumo de energia e memória. Por isso, a proteção precisa levar em conta as características de celulares, computadores de trabalho e aparelhos inteligentes conectados.
Uma boa defesa combina hábitos seguros com regras que limitam os privilégios e separam os equipamentos dentro da rede.
Segurança móvel contra aplicativos maliciosos e perda do aparelho
Os smartphones ocupam um lugar central na vida digital. As ameaças incluem trojans bancários, programas espiões, perda e roubo físico. Usar lojas oficiais e verificar os aplicativos com cuidado ajuda a impedir que programas maliciosos obtenham dados por meio de permissões de acessibilidade que não deveriam ter.
Para reduzir os danos causados pelo roubo do celular, os sistemas atuais combinam criptografia completa do armazenamento, apagamento remoto rápido e bloqueio biométrico contínuo. Mesmo que alguém retire fisicamente a memória flash do aparelho, os dados continuam sem leitura sem a autorização do componente de segurança local.
Redes domésticas, roteadores e dispositivos inteligentes
A Internet das Coisas (IoT) aumentou a área exposta a ataques ao conectar milhões de sensores, câmeras, lâmpadas e eletrodomésticos. Muitos desses aparelhos têm pouco poder de processamento e não conseguem executar programas de proteção pesados. Roteadores domésticos também são usados por criminosos para criar redes de aparelhos controlados, conhecidas como botnets, usadas em ataques DDoS.
A proteção desse ambiente começa pela separação da rede em VLANs independentes. Os aparelhos inteligentes devem ficar afastados da rede que conecta computadores e celulares com dados bancários. Os roteadores também devem usar padrões atuais, como WPA3, desativar o acesso remoto por UPnP e exigir senhas próprias e fortes desde a instalação.
Como a segurança ciberfísica protege ambientes conectados?
À medida que os computadores passam a controlar objetos do mundo real, a separação entre código e ambiente físico fica menor. Os Sistemas Ciberfísicos (CPS) juntam redes, programas de controle e peças mecânicas que operam desde fechaduras de prédios até válvulas industriais.
Uma falha de segurança nesse tipo de sistema pode causar mais do que o vazamento de documentos ou uma perda financeira. Ela pode afetar instalações físicas e colocar em risco a vida das pessoas que estão em um local conectado.
Integração entre segurança digital e segurança física
A segurança ciberfísica reúne o controle de entrada em locais e a proteção digital em painéis centrais. Câmeras com análise automática de vídeo trabalham junto com catracas biométricas e sensores externos. Esse conjunto pode identificar comportamentos estranhos e tentativas de entrada não autorizada enquanto elas acontecem.
Para proteger esses sistemas contra ataques que poderiam interromper os controles de um prédio, os sensores e servidores trocam dados com criptografia de ponta a ponta e certificados digitais guardados em hardware. Isso dificulta a criação de comandos falsos para abrir portas ou o roubo de vídeos por meio de conexões frágeis na rede local.
Quais setores dependem das novas tecnologias de segurança?
A digitalização de serviços básicos deixou áreas importantes da economia mais expostas a interrupções e alterações indevidas. Finanças, energia, transporte, logística e serviços públicos enfrentam desafios cada vez maiores para manter suas redes funcionando com segurança.
A medicina conectada está entre as áreas mais sensíveis. Nela, uma falha de proteção pode afetar a vida de uma pessoa de forma rápida e permanente.
Saúde e proteção de dados de pacientes
Hospitais e clínicas usam centenas de aparelhos médicos conectados, como bombas de infusão, ventiladores pulmonares e máquinas de ressonância magnética. Esses equipamentos lidam com dados protegidos por leis como a LGPD, no Brasil, e o GDPR, na Europa. Por isso, atraem criminosos que tentam extorquir instituições de saúde ao bloquear leitos e sistemas.
Proteger esses aparelhos exige redes separadas, capazes de impedir mudanças maliciosas nas doses de medicamentos e nos históricos médicos. A atestação remota confirma que apenas firmwares aprovados e sem alterações executem funções importantes em equipamentos de suporte à vida.
Quais são os benefícios e os desafios da segurança inteligente?
As defesas inteligentes analisam eventos com grande rapidez e ajudam as equipes técnicas a controlar incidentes graves em poucos segundos. Mesmo assim, essa evolução traz problemas técnicos, financeiros e de estrutura.
Adotar novos modelos de proteção exige lidar com equipamentos antigos e buscar um equilíbrio entre regras fortes de segurança e facilidade de uso para as pessoas.
Desafios: custos, compatibilidade e falta de profissionais
Atualizar muitos equipamentos exige investimentos altos e pode pressionar o orçamento das organizações. Aparelhos antigos foram criados em uma época em que a segurança do hardware recebia pouca atenção. Por isso, muitos não aceitam criptografia atual ou inicialização segura. Em alguns casos, a única saída é substituí-los antes do previsto.
O custo não é o único problema. O mercado mundial de segurança da informação sofre com a falta de milhões de profissionais qualificados. Sem especialistas para configurar redes de confiança zero e revisar sistemas de criptografia, as mudanças avançam mais devagar e o risco de erros na administração aumenta.
Equilíbrio entre segurança, conveniência e privacidade
Um dos maiores desafios é evitar a chamada “fadiga de atrito”. Se a proteção exigir muitas etapas e confirmações biométricas a cada ação, as pessoas podem procurar atalhos e deixar de seguir regras para continuar trabalhando.
Ao mesmo tempo, a coleta constante de dados sobre o comportamento dos usuários para treinar sistemas de inteligência artificial gera preocupações legítimas sobre privacidade. A análise deve proteger o aparelho sem se tornar uma forma de vigilância excessiva contra as próprias pessoas.
Como preparar dispositivos para o futuro da segurança?
Preparar os aparelhos para novas ameaças exige hábitos de segurança aplicados por empresas e também por pessoas em suas casas.
A resistência a ataques nasce de rotinas simples e configurações bem escolhidas. Essas medidas reduzem bastante as chances de exploração de falhas básicas.
Manter sistemas, aplicativos e firmware atualizados
A maioria dos vazamentos aproveita falhas para as quais os fabricantes já criaram correções. Adiar atualizações do sistema operacional, dos aplicativos e, principalmente, do firmware de roteadores e acessórios deixa o aparelho exposto a ataques automáticos.
Sempre que possível, as atualizações automáticas devem ser ativadas. Isso ajuda a corrigir rapidamente falhas de dia zero e mantém os recursos de criptografia do hardware alinhados às versões mais seguras indicadas pelos fabricantes.
Verificar permissões, configurações de privacidade e conexões
Revisar com frequência as permissões de aplicativos e programas ajuda a fechar acessos desnecessários. Um aplicativo comum não precisa ter acesso livre à localização, ao microfone, à câmera ou aos contatos quando esses recursos não fazem parte de sua função principal.
Também é melhor desligar Bluetooth, NFC e redes Wi-Fi abertas quando não estiverem sendo usados. Manter essas conexões ativas facilita a identificação do aparelho por criminosos próximos. Desativar esses recursos e revisar as configurações de privacidade das contas conectadas ajuda a evitar o envio indesejado de dados.
O que esperar da segurança de dispositivos até 2030?
Nos próximos anos, novas leis e avanços em nanotecnologia devem acelerar a criação de aparelhos mais resistentes a falhas conhecidas. O mercado tende a rejeitar produtos frágeis e valorizar fabricantes que mostram com clareza como desenvolvem e protegem seus equipamentos.
A segurança digital deixará de ser um recurso opcional instalado depois da compra. Ela passará a fazer parte do projeto básico de qualquer produto tecnológico.
Proteção autônoma com resposta em segundos
Até 2030, muitos ataques serão controlados diretamente pelo próprio aparelho, com pouca ajuda externa. Modelos menores de inteligência artificial, executados em unidades neurais de baixo consumo (NPU), poderão analisar eventos sem enviar dados brutos para servidores na nuvem.
Com essa capacidade local, o aparelho poderá reconhecer um padrão de invasão e agir em milissegundos. Entre as ações possíveis estão separar partes comprometidas do sistema e trocar chaves criptográficas. Isso reduz a chance de o ataque chegar a outros equipamentos da rede.
Segurança integrada desde o projeto do dispositivo
O conceito de Secure by Design (Segurança desde a Concepção) deve se tornar uma regra comum na fabricação de aparelhos. Os dispositivos serão criados com linguagens mais seguras para a memória, reduzindo falhas como o estouro de buffer, que afeta programas antigos há décadas.
O ciclo de vida dos aparelhos também contará com listas detalhadas de software e criptografia, conhecidas como SBOM e CBOM, que poderão ser lidas por máquinas. Esse registro ajudará a acompanhar o produto desde a fabricação do chip até o descarte. Assim, falhas na cadeia de fornecimento poderão ser encontradas, revisadas e corrigidas com mais rapidez.
A segurança digital começa no dispositivo que usamos hoje
Com leis rigorosas sendo adotadas em vários países, como o Cyber Resilience Act europeu, a indústria de tecnologia passa a responder por seus produtos de forma mais clara. Os fabricantes terão deveres de comunicação de falhas e de manutenção por um período maior. Compradores e equipes de tecnologia também poderão exigir informações técnicas e provas públicas de integridade dos parceiros comerciais.
O futuro da proteção digital não dependerá de uma única tecnologia milagrosa. Ele será construído com uma rede contínua de cuidados, na qual empresas, governos e usuários colaboram. Regras de controle bem definidas, formação técnica constante e a retirada de aparelhos que já não aceitam criptografia atual formam a base para proteger a sociedade digital nas próximas décadas.